Hace un par de meses, estaba “leyendo” mi timeline de Facebook y vi el post de un buen amigo (Ángel), a quien conozco desde hace ya un buen rato por trabajo y escribió de una forma muy sencilla y práctica lo que es el phishing. Si no sabes lo que es, te invito a que leas de que se trata y que estés atento, para no caer en ello.
(Ángel, transcribo tu post completo, gracias por dejarme publicarlo)
Hola! El día de hoy abrí mi cuenta de correo electrónico y noté un correo que tenía pinta de falso, al verlo me quedó claro que era phishing y lo cerré. A los pocos minutos me dije: ¿por qué no ayudar explicando a la comunidad la diferencia entre phishing y spam? Siendo que la mayoría de nosotros llamamos spam a todo lo que llega a nuestra bandeja de correo electrónico en el apartado de “correo no deseado”. Pero ¡OJO! el phishing puede aparecer en tu buzón de entrada e incluso en tu timeline de FB, y puedes confiarte de que es, por tanto: real y seguro.
Me tomé el tiempo de marcar algunas señales para explicarles:
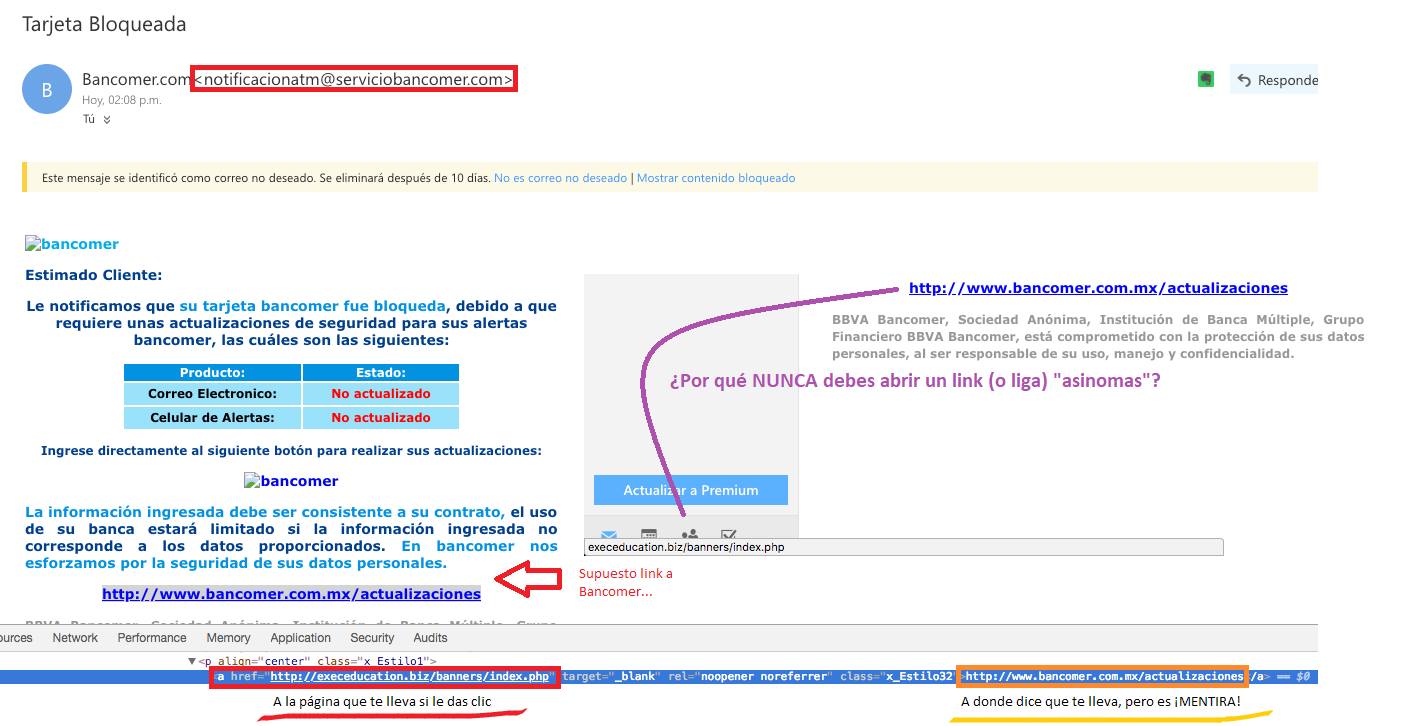
- Revisa el remitente. este correo tiene como remitente supuesto a bancomer pero tiene un dominio QUE NO CORRESPONDE A BANCOMER. No es lo mismo @serviciobancomer.com (dominio apócrifo que aparece como remitente en el correo) a que aparezca @bancomer.com (que es el dominio auténtico de la entidad bancaria).
- Aparece que según el servicio de mi tarjeta fue bloqueado. En la actualidad existen muchas herramientas que notifican en tiempo real (mensajes de texto a tu celular, correo electrónico y apps para gestión de cuentas en tu dispositivo móvil) cuando realizas alguna compra o tu tarjeta es bloqueada. Verifica el estado de tu tarjeta a través de medios digitales y/o telefónicos oficiales del banco (regularmente aparecen en el plástico de tu tarjeta).
- La supuesta liga tiene buena pinta, pero, para explicarlo fácil, se trata de una máscara. Les explico: Si ustedes colocan el cursor de su mouse sobre la liga SIN DAR CLIC SOBRE ELLA, verán que en la esquina inferior izquierda aparece OTRA LIGA EXTRAÑA, y es justo a ese sitio web a dónde realmente te llevará si lo abres (todo está señalado en las imagenes con color morado) para robarte información bancaria. A esto es lo que se conoce como: PHISHING.
- Ahora, para los que se pregunten ¿y cómo le hacen? pues la explicación “técnica básica” es que una liga se construye con dos elementos principales: El nombre de la liga y la referencia al Sitio Web. En el ejemplo, tenemos que el nombre de la liga es al portal de bancomer pero la referencia es al sitio malicioso.
- La ventaja es que ustedes siempre pueden asegurarse que corresponda el nombre de la liga con la referencia al sitio web tal como lo señala la línea morada.
Bueno, a veces hacer un paréntesis en el día para explicar algo es bastante grato… regreso a trabajar 😛
Buen día a todos 🙂